یافته های کلیدی
- گواهی SSL یک فایل داده در وب سرور شما است که
- دست دادن TLS تبادلی است که این اتصال رمزگذاری شده را برقرار می کند – این در میلی ثانیه قبل از بارگیری محتوای صفحه اتفاق می افتد.
- یک مرجع صدور گواهینامه گواهی شما را صادر و به صورت دیجیتالی امضا می کند. مرورگرها به آن اعتماد دارند زیرا به قدرت اعتماد دارند.
- گواهینامه ها دوام زیادی ندارند و کوتاهتر می شوند: حداکثر اعتبار در مارس 2026 به 200 روز و تا سال 2029 به 47 روز کاهش می یابد.
گواهی SSL (Secure Sockets Layer) یک فناوری امنیتی است که یک اتصال رمزگذاری شده بین یک وب سرور و یک مرورگر ایجاد می کند. این تضمین می کند که داده های ارسال شده بین آنها محرمانه باقی می مانند و قابل دستکاری نیستند. همچنین بازدیدکنندگان سایت را تأیید می کند که به وب سایت صحیح و واقعی که قصد بازدید از آن را داشتند رسیده اند.
اگرچه SSL سال ها پیش با TLS (امنیت لایه حمل و نقل) جایگزین شد، SSL همچنان نام رایج این فناوری است. کاربرد اصلی آن است، اما همان پروتکل از ایمیل، VoIP و سایر ترافیک شبکه های غیرقابل اعتماد نیز محافظت می کند.
این راهنما دقیقاً نحوه برقراری ارتباط امن، آنچه در داخل گواهی وجود دارد، تصمیم میگیرد که مرورگرها به کدام گواهیها اعتماد کنند و مدت اعتبار گواهیها را پوشش میدهد.
از این بررسی کننده امنیت وب سایت رایگان برای بررسی میزان محافظت وب سایت شما از بازدیدکنندگان استفاده کنید.
گواهی SSL چیست؟
گواهی SSL (Secure Sockets Layer) یک فایل داده کوچک است که روی سرور وب نصب شده است. این شامل کلید عمومی است که به امکان رمزگذاری کمک می کند و اطلاعات گواهی را به صورت دیجیتالی توسط مرجع صدور گواهینامه امضا می کند. بسته به سطح اعتبارسنجی، گواهی ممکن است شامل اطلاعات تأیید شده درباره سازمان مدیریت سایت نیز باشد.
برای نگاهی عمیق تر، راهنمای قطعی ما برای گواهینامه های SSL را بررسی کنید.
تفاوت بین HTTP و HTTPS چیست؟
HTTP و HTTPS پروتکل های جداگانه ای نیستند. HTTPS زمانی است که HTTP از طریق یک اتصال TLS رمزگذاری شده اجرا می شود. گواهی SSL چیزی است که این اتصال رمزگذاری شده را ممکن می کند.
با یک گواهینامه SSL که به درستی بر روی یک سرور وب نصب شده است، وب سایت شما از طریق https:// قابل دسترسی است. بدون آن، شما فقط به http:// محدود می شوید و سایت شما به عنوان علامت گذاری می شود محافظت نمی شود.
برای اطلاعات بیشتر به این راهنمای حفاظت از اطلاعات کاربر مراجعه کنید.
SSL در مقابل TLS: تفاوت چیست؟
SSL و TLS پروتکل هایی برای محافظت از داده ها در حین حرکت بین مرورگر و وب سایت هستند. SSL اولین بار توسط Netscape در سال 1995 توسعه یافت. TLS در سال 1999 جایگزین آن به عنوان جانشین استاندارد شده آن شد.
چرا این تمایز اهمیت دارد؟ زیرا SSL فقط یک نسخه قدیمی تر از TLS نیست. این یک پروتکل کاملا مجزا و بازنشسته است. SSL 2.0 و SSL 3.0 دارای آسیبپذیریهای غیرقابل رفع هستند و اکنون ممنوع شدهاند. هیچ مرورگر یا سرور فعلی در مورد اتصال SSL مذاکره نمی کند.
آنچه امروزه در واقع استفاده می شود TLS 1.2 و TLS 1.3 است. TLS 1.3 که در سال 2018 نهایی شد، استاندارد فعلی است. مجموعههای رمزنگاری قدیمی حذف شدند، محرمانه بودن ارسال اجباری شد و دست دادن به یک رفت و برگشت کوتاه شد و اتصالات ایمن را سریعتر از نسخههای قبلی ایجاد کرد.
هنگامی که یک گواهی SSL خریداری می کنید، در واقع گواهی استفاده شده توسط TLS را خریداری می کنید. نام گواهی SSL به این دلیل که برای اولین بار مورد استفاده رایج قرار گرفت، چسبیده است، بنابراین میبینید که این اصطلاح هنوز توسط شرکتهای گواهی، ارائهدهندگان میزبانی و مرورگرها استفاده میشود.
اگر در حال پیکربندی سرور هستید، شما می خواهید پشتیبانی برای TLS 1.2 و 1.3 را انتخاب کنید، SSL 2.0، SSL 3.0، TLS 1.0 و TLS 1.1 را غیرفعال کنید. اکثر پلتفرمهای میزبانی این کار را در حال حاضر بهطور پیشفرض انجام میدهند، اما ایده خوبی است که با تست پیکربندی SSL GoDaddy تأیید کنید که پیکربندی خاص شما چه ارائه میدهد.
SSL چگونه کار می کند؟
SSL یک اتصال رمزگذاری شده بین مرورگر و سرور ایجاد می کند تا اطلاعات بتوانند به طور ایمن در اینترنت حرکت کنند. این فرآیند بر ترکیبی از احراز هویت، رمزگذاری و بررسی های یکپارچگی متکی است که هر بار که شخصی از سایت شما بازدید می کند با هم کار می کنند.
SSL سه کار را انجام می دهد و هر فرآیند زیر برای ارائه یکی از آنها وجود دارد:
- رمزگذاری: دادههای در حال انتقال را رمزگذاری میکند تا هر کسی که آن را رهگیری میکند چیزی قابل استفاده نخواند.
- احراز هویت: ثابت می کند که سرور همان چیزی است که می گوید، بنابراین شما داده ها را به یک فریبکار تحویل نمی دهید.
- صداقت: هر گونه تغییر در حمل و نقل را تشخیص می دهد به طوری که داده ای که می رسد همان داده ای است که ارسال شده است.
این سه ویژگی برای جلوگیری از استراق سمع ترافیک، دستکاری ترافیک، و کمک به محافظت از بازدیدکنندگان از اتصال به سرور غیرمجاز که جعل هویت دامنه تأیید شده را نشان میدهد، نزدیک به هم کار میکنند. تقریباً غیرممکن است که رمزگذاری بدون دو بخش دیگر کار کند، زیرا یک اتصال کاملاً رمزگذاری شده به سرور مهاجم همچنان یک اتصال است.
رمزگذاری قسمت سخت نیست. تامین هویت است.
توجه به این نکته ضروری است که خود گواهی رمزگذاری را ارائه نمی دهد. یک گواهی SSL هویت تأیید شده ای را ارائه می دهد که رمزگذاری را معنادار می کند.
بخشهای زیر به مؤلفههای اصلی کارکرد SSL نگاه میکنند تا بتوانید بهترین راهاندازی SSL را برای سایت خود انتخاب کنید.
SSL/TLS Handshake: تفکیک گام به گام
دست دادن TLS با استفاده از گواهی SSL اولین گام در ایجاد یک جلسه وب امن است. قبل از رد و بدل شدن داده ها، قوانین اتصال را تعیین می کند. اگرچه خیلی سریع اتفاق می افتد، اما شامل چندین مرحله مهم است که تعیین می کند مرورگر و سرور چگونه ایمن ارتباط برقرار کنند.
- مرورگر به سرور می رسد. به یک جلسه امن نیاز دارد و اطلاعاتی را درباره روش های رمزگذاری که پشتیبانی می کند به اشتراک می گذارد.
- سرور با گواهی SSL پاسخ می دهد. این گواهی حاوی کلید عمومی و جزئیات مورد نیاز برای شناسایی وب سایت است.
- مرورگر گواهی را بررسی می کند. تأیید می کند که گواهی معتبر، قابل اعتماد است و برای دامنه صحیح صادر شده است.
- هر دو طرف در مورد تنظیمات رمزگذاری توافق دارند. آنها قوی ترین روش رمزگذاری را انتخاب می کنند که هم توسط مرورگر و هم سرور پشتیبانی می شود.
- یک کلید جلسه ایجاد می شود. این کلید برای یک جلسه خاص تولید می شود و برای رمزگذاری تمام داده ها در طول بازدید استفاده می شود.
- ارتباط امن آغاز می شود. هنگامی که کلید جلسه در محل قرار گرفت، مرورگر و سرور به انتقال داده های رمزگذاری شده تغییر می کنند.
هیچ یک از این فرآیند برای بازدیدکنندگان قابل مشاهده نیست. از دیدگاه آنها، آنها روی یک پیوند کلیک می کنند، مرورگر آنها گواهی را درخواست می کند، آن را تأیید می کند، یک رمز را مذاکره می کند، و یک کلید جلسه ایجاد می کند – همه اینها در عرض چند صدم ثانیه.
اگر گواهی شما به درستی (یا اصلاً) نصب نشده باشد، بازدیدکننده یک خطا و یک https:// از دست رفته در آدرس وب مشاهده خواهد کرد. گواهی پیکربندی نادرست تنها زمانی است که این فرآیند دست دادن قابل مشاهده است و می تواند منجر به از دست دادن اعتماد سایت شما شود. گواهینامه های SSL قابل اعتماد کمک می کند تا اطمینان حاصل شود که این دست دادن همانطور که برای هر بازدید کننده در نظر گرفته شده است کار می کند.
آنچه در TLS 1.3 متفاوت است
نسخه های قدیمی تر TLS برای تکمیل دست دادن به دو دور بین مرورگر و سرور نیاز داشتند. TLS 1.3 این را به یک کاهش داد، به طور قابل توجهی تاخیر قبل از بارگیری صفحه را کوتاه کرد، و اتصالات TLS مدرن را سریعتر از اتصال HTTP رمزگذاری نشده ای که در بسیاری از سایت ها جایگزین کرد، کرد. همچنین مجموعههای رمز ضعیفتر مجاز نسخههای قبلی را حذف کرد، بنابراین راههای کمتری برای پیکربندی ناامن آن وجود دارد.
با نگاهی به آینده، انتظار میرود الگوریتمهای کلید عمومی که امروزه زیربنای TLS هستند، نسبت به محاسبات کوانتومی آسیبپذیر شوند، به همین دلیل است که صنعت در حال شروع گذار به رمزنگاری پس کوانتومی است. ببینید صاحبان وب سایت باید در مورد گواهینامه های PQC بدانند.
کلید عمومی، خصوصی و کلید نشست چیست؟
SSL از سه کلید استفاده می کند و تفاوت بین آنها چیزی است که باعث می شود کل سیستم کار کند. این یک کاربرد است رمزنگاری کلید عمومیو گواهی ها یکی از اجزای یک سیستم گسترده تر به نام هستند زیرساخت کلید عمومی (PKI).
را کلید عمومی در گواهی شما زندگی می کند و به هر بازدید کننده ای که متصل می شود منتقل می شود. می تواند داده ها را رمزگذاری کند اما نمی تواند آن ها را رمزگشایی کند. را کلید خصوصی روی سرور شما می ماند و هرگز منتقل نمی شود. این تنها چیزی است که می تواند چیزی را که کلید عمومی رمزگذاری کرده است رمزگشایی کند، به این ترتیب مرورگر می داند که با سرور واقعی صحبت می کند و نه یک جعل هویت. کنترل کلید خصوصی خود را از دست بدهید و گواهی باید دوباره صادر شود.
رمزگذاری نامتقارن در هنگام دست دادن
در هنگام دست دادن از رمزگذاری نامتقارن استفاده می شود. این شامل یک جفت کلید، یکی عمومی و دیگری خصوصی است که برای ایجاد کلید جلسه با هم کار می کنند. فقط سرور دارای کلید خصوصی است که اجازه می دهد اتصال امن بماند.
رمزگذاری متقارن پس از دست دادن
پس از دست دادن، از رمزگذاری متقارن استفاده می شود. این روش از کلید نشست مشترک برای رمزگذاری و رمزگشایی تمام داده ها استفاده می کند. این اتصال را سریع نگه می دارد و در عین حال سطوح بالایی از امنیت را حفظ می کند.
چرا باید از هر دو استفاده کرد؟ زیرا در حالی که رمزگذاری نامتقارن کند و متقارن سریع است، هر دو طرف ملزم به اشتراک گذاری یک کلید هستند. فرآیند دست دادن یک بار از روش آهسته استفاده می کند تا ایمن به یک کلید مشترک دست یابد، سپس برای همه چیز به روش سریعتر تغییر می کند.
SSL چگونه داده ها را رمزگذاری می کند؟
رمزگذاری وظیفه اصلی SSL است. این اطلاعات را از خواندن توسط هر کسی که آن را رهگیری می کند محافظت می کند. ترکیبی از دو روش بالا، اطلاعات کاربر را هنگامی که در طول جلسه وب منتقل می شود، خصوصی نگه می دارد. برای کاوش عمیق تر، راهنمای ما برای رمزگذاری داده ها را بررسی کنید.
چگونه SSL هویت یک وب سایت را تأیید می کند؟
احراز هویت از کاربران در برابر وب سایت های جعلی یا جعل شده محافظت می کند. هنگامی که یک مرورگر به یک سرور متصل می شود، باید تأیید کند که وب سایت قانونی است. این تایید از طریق گواهی SSL انجام می شود. نماهای مرورگر:
- مرجع صدور گواهی (CA) که گواهی را صادر کرده است
- تاریخ های اعتبار
- دامنه ای که گواهی برای آن صادر شده است
- آیا گواهی باطل شده است یا خیر
اگر همه چیز خوب باشد، مرورگر می داند که با سایت واقعی ارتباط برقرار می کند. این از کاربران در برابر مهاجمانی که ممکن است سعی کنند جعل هویت یک وب سایت قابل اعتماد را برای گرفتن اطلاعات حساس بکنند، محافظت می کند.
چگونه SSL از دستکاری داده ها جلوگیری می کند؟
یکپارچگی داده تضمین می کند که اطلاعات در حین حرکت بین مرورگر و سرور دقیق باقی می مانند. TLS از هر رکورد با بررسی یکپارچگی رمزنگاری محافظت می کند. مجموعههای رمزنگاری قدیمیتر از یک کد احراز هویت پیام جداگانه (MAC) استفاده میکنند، در حالی که پیادهسازیهای مدرن TLS معمولاً از مجموعههای رمزگذاری احراز هویت شده (AEAD) استفاده میکنند، جایی که یکپارچگی با یک برچسب احراز هویت تعبیهشده در رمزگذاری تضمین میشود. این ابزارها به مرورگر کمک می کنند تا تأیید کند:
- داده های دریافتی همان داده های ارسال شده توسط سرور است
- هیچ کس اطلاعات را تغییر یا جایگزین نکرده است
- جلسه ربوده یا تغییر نکرده است
در صورت تشخیص عدم تطابق، مرورگر می تواند فوراً اتصال را متوقف کند تا از بروز مشکلات بیشتر جلوگیری شود. این امر هم از مصرف کننده و هم از تجارت محافظت می کند.
به ما کمک کنید تا گواهی SSL مناسب را برای کمک به امنیت سایت خود پیدا کنید.
مدت اعتبار گواهینامه های SSL چقدر است؟
هر گواهی دارای یک دوره اعتبار است که یک پنجره ثابت است که در طی آن مرورگرها به آن اعتماد خواهند کرد. پس از انقضای آن، مرورگرها به جای سایت شما یک هشدار امنیتی تمام صفحه نمایش می دهند و بیشتر بازدیدکنندگان روی آن کلیک نمی کنند. گواهی ها خود را تمدید نمی کنند مگر اینکه شما این را تنظیم کرده باشید.
توجه: GoDaddy Deluxe Automated SSL و Managed SSL Service با انقضای دوره اعتبار گواهی، نصب مجدد خودکار را انجام می دهند.
توجه به تغییرات اخیر در دوره های اعتبار توسط انجمن CA/Browser بسیار مهم است، زیرا آنها به طور قابل توجهی دوره های اعتبار را کاهش داده اند.
| گواهی های صادر شده در تاریخ یا پس از آن | حداکثر اعتبار | حداکثر استفاده مجدد از اعتبارسنجی دامنه |
|---|---|---|
| 15 مارس 2026 | 200 روز | 200 روز |
| 15 مارس 2027 | 100 روز | 100 روز |
| 15 مارس 2029 | 47 روز | 10 روز |
دلیل تغییر قرار گرفتن در معرض خطر است. اگر کلید خصوصی به خطر بیفتد، یک گواهی کوتاه مدت مدت زمان استفاده مهاجم را محدود می کند. بررسی ابطال هرگز قابل اعتماد کار نکرده است، بنابراین صنعت در عوض پنجره را کاهش می دهد.
اثر عملی در نهایت بر صاحبان سایت می افتد. تا سال 2029، گواهینامه های SSL باید تا 12 بار در سال دوباره نصب شوند، اما اتوماسیون از آن مراقبت می کند، بنابراین نیازی به نصب نیست.
توجه داشته باشید که اعتبار با اشتراک شما یکسان نیست: یک اشتراک چند ساله همچنان گواهینامه هایی را در بلوک های اعتبار کوتاه صادر می کند که هر کدام باید دوباره نصب شوند. اطلاعات بیشتر در مورد اعتبار در مقابل دوره های اشتراک در اینجا.
چگونه تشخیص دهیم که یک سایت از SSL استفاده می کند یا خیر
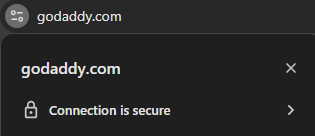
اکثر مرورگرها هنگام فعال بودن SSL نشانه های بصری واضحی را ارائه می دهند. در برخی از مرورگرها مانند فایرفاکس، نماد قفل را در نزدیکی نوار آدرس مشاهده می کنید و URL به جای http با https شروع می شود. در Chrome، نماد اطلاعات سایت را در سمت چپ آدرس وب انتخاب کنید تا وضعیت امنیتی اتصال را مشاهده کنید. به عنوان مثال:
| مرورگر | آنچه خواهید دید |
|---|---|
| Chrome/Edge | نماد تنظیمات سایت خنثی (دو نوار لغزنده) در سمت چپ URL — بدون قفل از Chrome 117. روی آن کلیک کنید، سپس اتصال محافظت شده است برای تایید گواهی |
| فایرفاکس | نماد قفل در نزدیکی نوار آدرس. |
| سافاری | قفل قفل؛ برای جزئیات روی نام دامنه کلیک کنید. |
مشکلات رایج SSL
حتی پس از نصب گواهی SSL، اگر چیزی در راهاندازی ناقص باشد، همچنان ممکن است اخطار «ایمن نیست» را مشاهده کنید. هنگامی که تغییر مسیرها پیکربندی نشده باشند، محتوای مختلط وجود داشته باشد یا گواهینامه به درستی نصب نشده باشد، ممکن است مشکلاتی رخ دهد. این موقعیت ها از رایج ترین خطاهای SSL هستند که صاحبان سایت با آن مواجه می شوند. اگر برای جلوگیری از این مشکلات کمک میخواهید، یک سرویس SSL مدیریت شده میتواند نصب و نگهداری مداوم را برای شما انجام دهد.
هر سه مشکلات مربوط به پیکربندی هستند، مشکلات مربوط به خود گواهینامه نیستند و هر سه قابل رفع هستند. راهنمای ما برای افزودن گواهی SSL، تشخیص و رفع هر یک، از جمله کدهای خطای خاص مرورگر را که میبینید را پوشش میدهد. اگر ترجیح می دهید خودتان این کار را انجام ندهید، یک سرویس SSL مدیریت شده می تواند از نصب و نگهداری مداوم مراقبت کند.
اهمیت مداوم SSL برای یک شبکه امن تر
SSL یکی از مهمترین ابزارها برای کمک به ایمن سازی اتصالات وب سایت و ایجاد اعتماد در بین بازدیدکنندگان است. این به محافظت از دادهها در حین انتقال کمک میکند، هویت سایت را تأیید میکند و به جلوگیری از تهدیدات رایج که اتصالات رمزگذاری نشده را هدف قرار میدهند، کمک میکند. از آنجایی که نیازهای امنیتی آنلاین همچنان در حال رشد هستند، فعال نگه داشتن گواهی SSL و نصب صحیح آن بخش مهمی از حفظ یک تجربه ایمن برای همه کسانی است که از سایت شما بازدید می کنند.
طول عمر گواهینامه ها نیز کوتاه تر می شود. طبق برنامهای که توسط انجمن CA/Browser تأیید شده است، حداکثر اعتبار گواهیهای TLS مورد اعتماد عمومی از 398 روز امروز به 200 روز از 15 مارس 2026، سپس 100 روز در 15 مارس 2027 و 47 روز در 15 مارس 2029 کاهش مییابد.
اگر راه ساده ای برای ایمن ماندن می خواهید، راه حل های SSL GoDaddy را بررسی کنید و گزینه ای را انتخاب کنید که متناسب با نیاز سایت شما باشد.
محصولات استفاده شده